当你拿到一台新的vps后该做什么
前言 写给自己的 以我刚刚买的野草云为例吧 性能测试 需要转移的服务 xray的代理 bitwarden的密码托管 自己手搓的TZ rss聚合 matrix + element 聊天 配置ssh 对钥上传 登入限制 基础…
前言
写给自己的
以我刚刚买的野草云为例吧
性能测试
需要转移的服务
- xray的代理
- bitwarden的密码托管
- 自己手搓的TZ
- rss聚合
- matrix + element 聊天
配置ssh
- 对钥上传
- 登入限制
基础环境的配置
- shell 编辑器的配置
- Docker环境
- 网络隧道代理 zerotier tailscape
当然不可能全在一台服务器上的说
正文
好的,现在我们刚刚心血上头买了一台vps,在我们登上root账号后可谓勃勃生机,万物激发desuwa
先安装一些必要软件包
apt update && apt install neovim fastfetch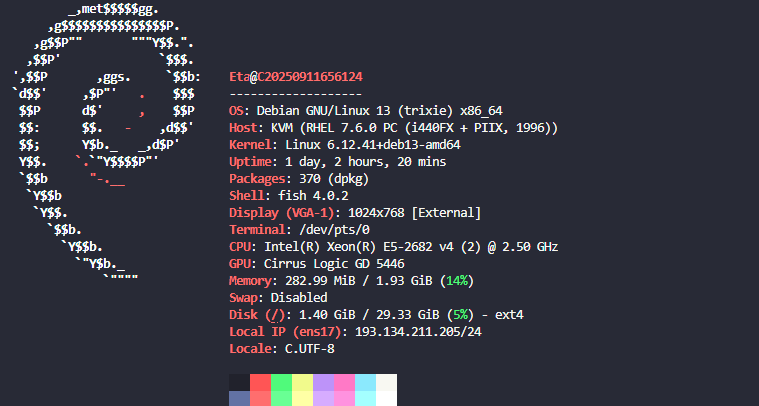
更换User
现在第一件事就是把用户和ss配置好
sudo vim /etc/ssh/sshd_config ##修改sshd配置PermitRootLogin no ##禁止ssh登入root账户
PasswordAuthentication no ##禁用密码登入
PubkeyAuthentication yes ##启用对钥把公钥复制到 ~/.ssh/authorized_keys,如果没有
ssh-keygen -t ed25519 ##生成一个sudo systemctl reload sshd ##加载新配置然后修改本地的~/.ssh/config ,exit后试试
Host user_name
    HostName 114.514.114.514
    User user_name
    Port xx  你的ssh端口
    IdentityFile ~/.ssh/id_ed25519
    IdentitiesOnly yes
配置git密钥,我习惯每台设备一个对钥,所以再生成一个配置到git上
ssh-keygen -t ed25519 ##生成一个迁移docker服务
按照我使用的debian13
按照docker官方文档来
删除冲突的软件包
sudo apt remove $(dpkg --get-selections docker.io docker-compose docker-doc podman-docker containerd runc | cut -f1)直接使用包管理就好,先配置apt仓库
# Add Docker's official GPG key:
sudo apt update
sudo apt install ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/debian/gpg -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc

# Add the repository to Apt sources:
sudo tee /etc/apt/sources.list.d/docker.sources <<EOF
Types: deb
URIs: https://download.docker.com/linux/debian
Suites: $(. /etc/os-release && echo "$VERSION_CODENAME")
Components: stable
Architectures: $(dpkg --print-architecture)
Signed-By: /etc/apt/keyrings/docker.asc
EOF

sudo apt update
按照最新版
sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin然后从git仓库pull下来就对了 :)
原始笔记:linux/当你拿到一台vps要做什么.md